
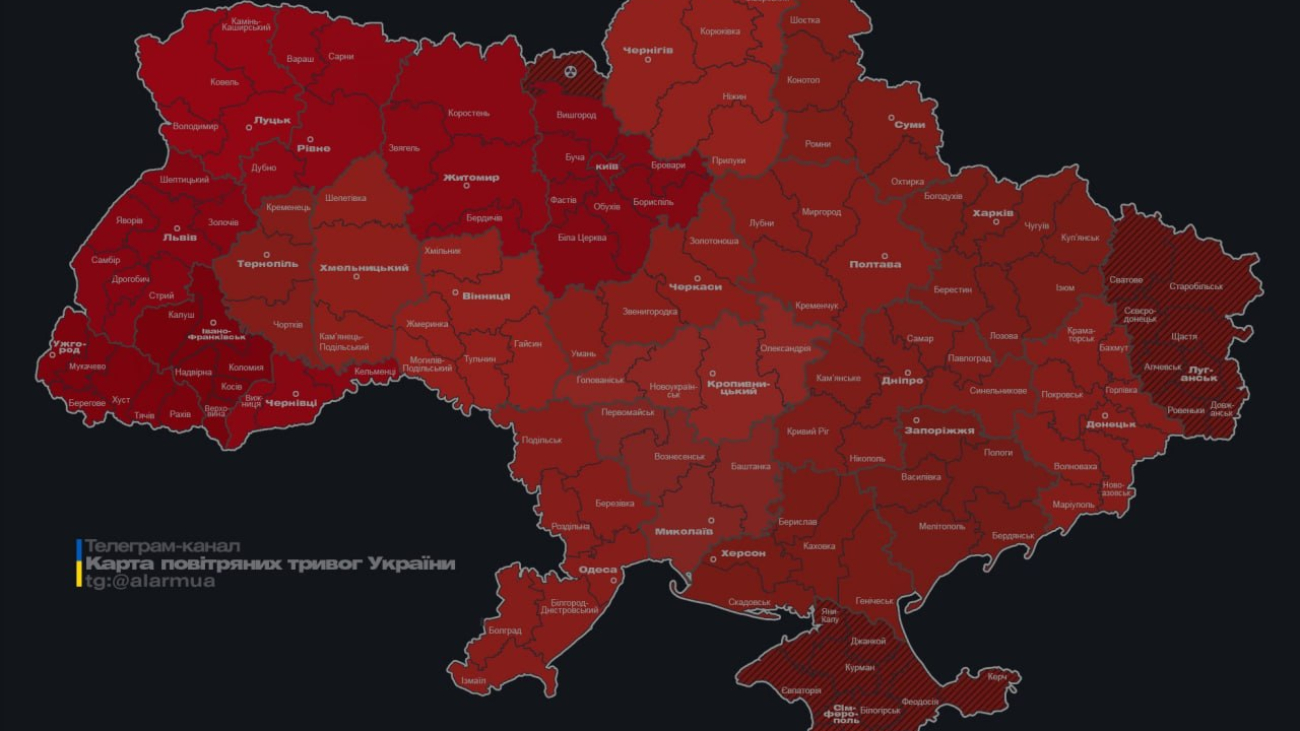
Хакери зламали застосунок «Повітряна тривога»: увечері 1 листопада користувачі почали отримувати фейкові повідомлення про ядерну небезпеку, радіаційну та хімічну загрозу, а також вуличні бої. Розробники підтвердили несанкціоноване втручання, тимчасово вимкнули сповіщення та призупинили роботу сервісу.
Про це повідомили Повітряні сили ЗСУ та команда застосунку.
У фейкових повідомленнях російською мовою йшлося про нібито ядерну тривогу по всій Україні та загрозу застосування ракети «Орєшнік». Користувачів також закликали перейти за підозрілим посиланням.
У Повітряних силах наголосили, що інформація про радіаційну небезпеку не відповідає дійсності. Речник відомства Юрій Ігнат також підтвердив, що повідомлення про хімічну загрозу та вуличні бої були неправдивими.
Команда застосунку підтвердила кібератаку. Розробники запевнили, що сервіс не зберігає персональних даних користувачів, тому витоку такої інформації не сталося. Людей закликали не переходити за посиланнями з підозрілих сповіщень.
У Міністерстві цифрової трансформації рекомендували під час тимчасових перебоїв із застосунком стежити за офіційними повідомленнями Повітряних сил ЗСУ, реагувати на сигнали повітряної тривоги та користуватися екстреними сповіщеннями на смартфонах.
Станом на ранок 2 листопада застосунок поступово відновив роботу. Користувачам знову надходять push-сповіщення про тривоги, а на мапі відображаються рівні небезпеки. Водночас показ повітряних цілей тимчасово залишається недоступним.
Add a Comment